サイバー攻撃“過去最多”を経営はどう受け止めるか ― 1社の被害が495組織に波及する時代のレジリエンス設計


サイバー攻撃が過去最多ペースとなった2026年の実態を、警察庁統計と10月の被害事例から解説。1社の被害が495組織に波及する構造の変化を踏まえ、「守る」から「止まっても続く」へ ― 比較表と3つの原則でサイバーレジリエンス設計の型を提示します。
【この記事の要点】
- 警察庁によると2026年上半期のランサムウェア被害は123件で半期として過去最多。被害は35都道府県に及び、復旧に1,000万円以上を要した組織が約6割
- 10月もサイバー攻撃の被害公表が相次ぐ ― クラウド1社への攻撃が495の企業・自治体に波及し、委託先経由の不正アクセスも続く
- 変わったのは件数ではなく構造 ― クラウド・委託先への集中により「自社が攻撃されなくても事業が止まる」時代になった
- 経営の答えは防御の積み増しではなく「止まっても続く」レジリエンス設計 ― 事業の継続性・つながりの統制・経営の関与の3原則で示す
「うちはセキュリティにそれなりに投資している。クラウドにも任せている。大丈夫だろう」 ― 本当にそうでしょうか。
2026年10月、国内のクラウドサービスがランサムウェア攻撃を受け、そこに業務を預けていた495の企業・自治体に影響が及びました。攻撃されたのは1社。止まったのは495組織です。警察庁の統計でも、2026年上半期のランサムウェア被害は123件と半期として過去最多を更新しました。しかし、経営が本当に受け止めるべきは件数ではありません。「自社が攻撃されなくても、事業が止まる」という構造の変化です。本記事では、サイバー攻撃“過去最多”の実態を経営の言葉で整理し、「守る」から「止まっても続く」へ ― サイバーレジリエンス設計の型を解説します。
サイバー攻撃“過去最多”とは何が起きているのか ― 2026年の実態
【サイバーレジリエンスとは、サイバー攻撃を完全には防げないことを前提に、被害を受けても事業を止めない・止まっても早く戻す・学んで強くなる力を指す。防御(セキュリティ)が「入口を破られないこと」を目指す発想なら、レジリエンスは「止まっても事業が続くこと」を目的にした経営の設計思想である。】
まず、2026年のサイバー攻撃がどんな規模で起きているのか、事実を押さえます。
- 警察庁公表(2026年9月): 2026年上半期のランサムウェア被害報告は123件。統計を開始した2020年下半期以降、半期として過去最多。被害は35都道府県に及び、地域・規模を問わない
- 攻撃の“圧”も最多: 不審アクセスは1日・1IPアドレスあたり平均13,687件と、前年同期から4,000件以上増加
- 被害組織への聞き取りでは、調査・復旧に総額1,000万円以上を要した組織が約6割
- 10月も公表が連鎖: クラウドサービスへのランサムウェア攻撃で495の企業・自治体に影響(10月7日公表)。委託先への攻撃を経由した顧客システムへの不正アクセス(10月20日公表)。最大約2,252万件の顧客情報流出の可能性を公表した企業も
注目すべきは件数の多さ以上に、被害の「顔ぶれ」です。クラウド事業者、大学、鉄道グループ、小売、外食 ― この秋にサイバー攻撃の被害を公表した組織は、業種も規模もばらばらです。「狙われるのは大企業や特定業種」という前提はすでに崩れており、サイバー攻撃は“ITの事故”ではなく、どの会社にも起こりうる“事業停止リスク”になりました。
なぜ「自社は大丈夫」が通用しないのか ― 495組織に波及する構造
この秋の一連のサイバー攻撃が経営に突きつけたのは、「自社が攻撃されなくても、事業が止まる」という現実です。
- クラウドへの集中: 業務システムの土台が少数のクラウド・データセンターに集まった結果、1社へのサイバー攻撃が数百組織のサービス停止に直結する。495組織への波及はその典型
- 委託先という入口: 自社の守りが固くても、委託先・取引先が破られればそこが侵入経路になる。10月に公表された大手ITの事案も、委託先への攻撃が起点だった
- “自社で直せない”復旧: 波及型の被害では、復旧の主導権は攻撃された側にある。クラウドの復旧を待つ間、代替手段がなければ事業は止まり続ける
つまりサイバー攻撃の被害は、「攻撃される確率」の問題ではなく「つながっている構造」の問題です。DXが進んだ企業ほど業務はクラウドと外部サービスの上に載っており、自社の入口をどれだけ固めても、波及は防げません。さらにAIがこの構造を加速させます。攻撃側は生成AIでフィッシングの質と量を引き上げており、防御側でも、Googleが次世代モデルGemini 4 Argonをサイバー防御のパートナーに先行提供するなど、AIによる防御が始まりました。そして本連載が追ってきたとおり、AIエージェントが業務の主体に回る(AX)ほど、基盤が止まったときに失うものは大きくなる。AXとレジリエンスは、表裏一体で設計すべきものなのです。
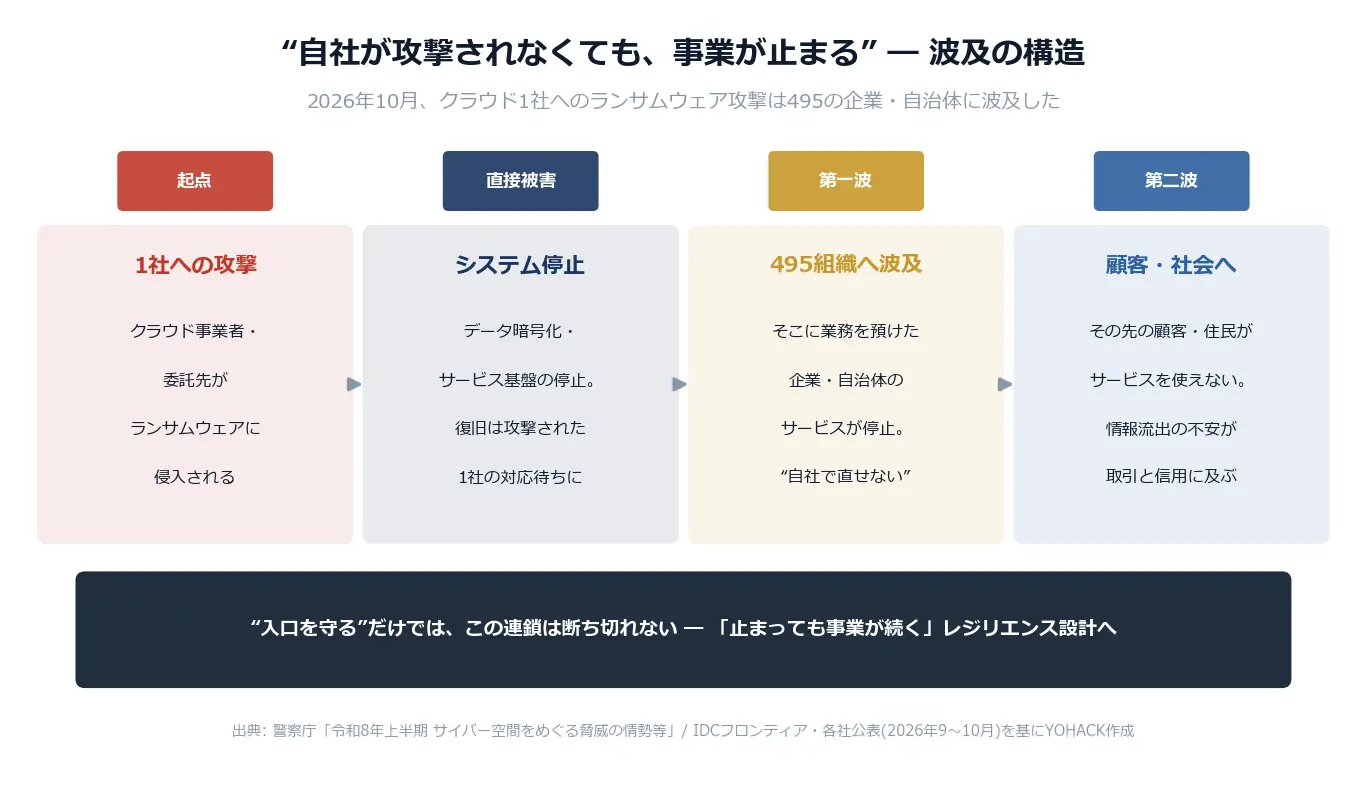 図解1: 1社へのサイバー攻撃が495組織に波及する構造(出典: 警察庁・各社公表2026年9〜10月を基にYOHACK作成)
従来の「守る」発想と、これから必要な「止まっても続く」発想は、問いの立て方から違います。
観点 | 従来のセキュリティ対策(守る) | レジリエンス設計 |
目的 | 侵入を防ぐ・情報を漏らさない | 被害を受けても事業を止めない |
問いの立て方 | 「破られないか」 | 「止まったら何が起きるか」 |
投資の対象 | 入口の防御策の積み増し | 業務単位の優先順位・バック |
委託先・クラウド | 契約時のチェックリスト確認 | 依存マップで集中リスクを |
主担当 | 情報システム部門 | 経営アジェンダ(取締役会・ |
表1: 従来のセキュリティ対策と、サイバーレジリエンス設計の違い
レジリエンスをどう設計するか ― 経営が持つべき3つの原則
原則1: 「止まっても続く」を業務単位で設計する
出発点は、「どの業務が、何日止まったら致命的か」を業務単位で決めることです。サイバー攻撃から全業務を等しく守ることはできません。決済・受発注・出荷のように止まった瞬間に損失が走る業務から、バックアップのオフライン分離、復旧手順、そして代替手段(別系統・一時的な手作業)を用意する。復旧に1,000万円以上を要した組織が約6割という数字は、「事前の備え」と「事後の復旧費+事業停止の損失」を天秤にかける材料になります。投資は業務単位でROIを測る ― 本連載で繰り返してきた原則は、レジリエンスでも同じです。
原則2: “つながり”を統制する ― クラウド・委託先の集中リスク
次に、自社の業務がどのクラウド・どの委託先に依存しているかの「地図」を持つことです。495組織への波及が示したのは、集中リスク ― 1社が止まると自社も止まる構造 ― を把握しないままDXを進める危うさでした。重要業務を支える外部サービスを一覧化し、「この1社が止まったら何が止まるか」を明らかにする。そのうえで、調達条件に復旧目標や安全対策を明記し、重要な委託先は定点で確認する。サプライチェーンの末端で起きたサイバー攻撃が自社の顧客まで波及する時代、つながりの統制は品質管理と同じ“経営の基本動作”になります。
原則3: 経営のアジェンダにする ― 初動72時間は経営判断の連続
最後に、サイバー攻撃への対応を情報システム部門の問題にしないことです。サイバー攻撃の被害発生からの初動72時間は、公表するか・いつ顧客に知らせるか・当局にどう報告するかという、経営にしかできない意思決定の連続です。この判断を本番で初めて行うのは無謀であり、役員が参加する訓練で事前に経験しておく。開示の方針と投資の判断基準を平時に合意しておき、復旧後は再発防止を開示して、取締役会の定点アジェンダに格上げする。「経営がサイバーレジリエンスを語れること」自体が、取引先・投資家への信用になりつつあります。
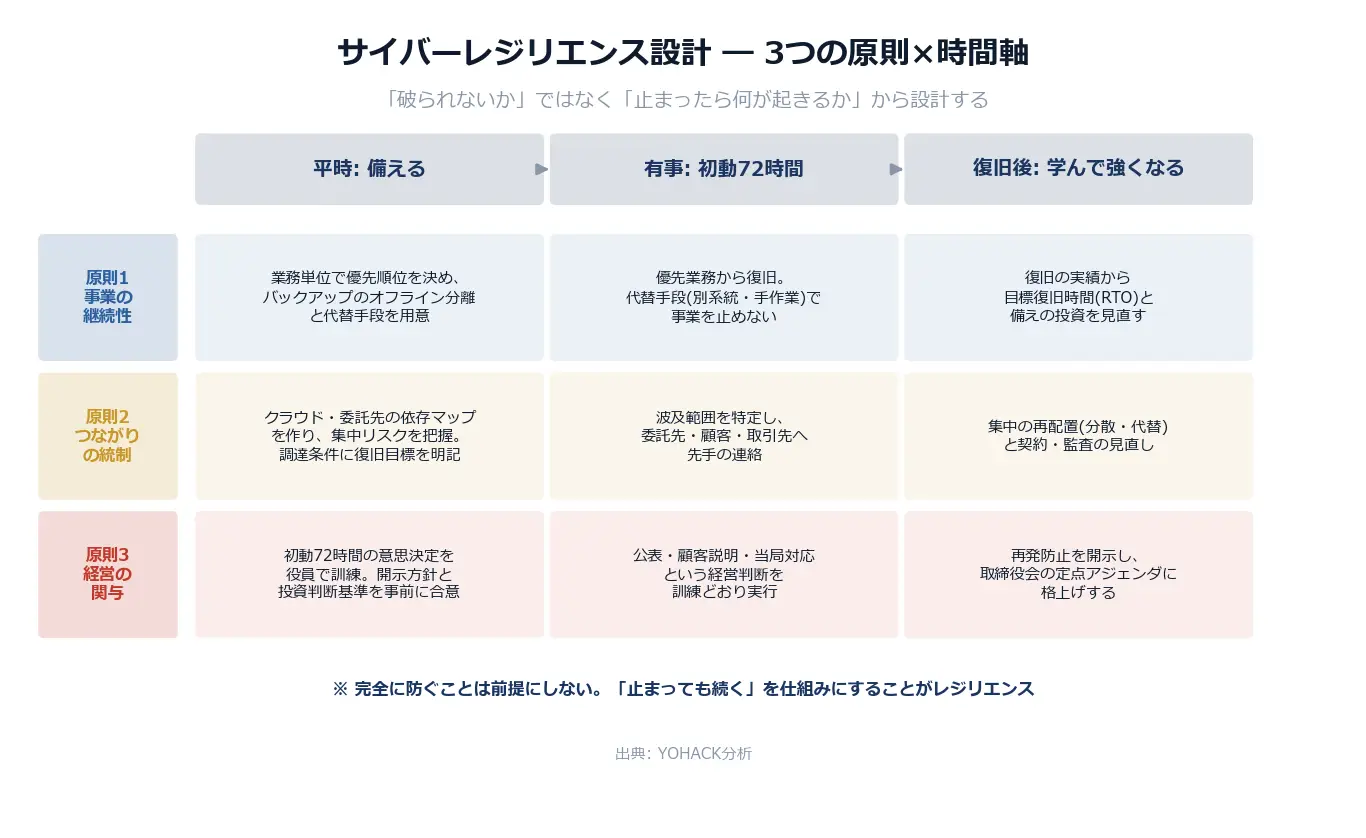
図解2: サイバーレジリエンス設計の3原則 ― 平時・有事・復旧後の時間軸(出典: YOHACK分析)
業界によって「止まる」の意味は違う
レジリエンス設計の重心は業界で変わります。例えば製造業では、サイバー攻撃による工場停止が供給責任に直結するため、OT(工場システム)と情報システムの分離・復旧順序が原則1の主戦場になります。小売・外食はサイバー攻撃で決済とECが止まると売上が即日消えるため、代替決済手段の準備が優先されます。エネルギーや交通などのインフラは社会的影響と規制報告が重く、原則3の開示・当局対応をあらかじめ設計しておくことが問われます。自社の業界で「止まったときに最も痛いもの」から逆算して、3原則の濃淡をつけてください。
まとめ ― 「守る」から「止まっても続く」へ
サイバー攻撃の件数が元に戻ることは、おそらくありません。過去最多の統計と495組織への波及が示したのは、「完全に防ぐ」前提の限界と、「止まっても続く」設計の必要性です。業務単位で継続性を設計し、クラウド・委託先とのつながりを統制し、経営が自分のアジェンダとして持つ ― サイバーレジリエンスは特別なIT投資ではなく、AX時代の経営計画に組み込むべき基盤の設計です。AIが業務の主体に回る会社ほど、その基盤の価値は大きくなります。
自社の主要業務を一つ選び、「この業務を支えるクラウドや委託先が明日止まったら、何日耐えられるか」を担当役員に聞いてみること。即答できなければ、それが自社のレジリエンス設計の出発点です。
よくある質問
中小企業にもサイバー攻撃への備えは必要ですか?
必要です。警察庁の統計では被害は35都道府県に及び、企業規模を問いません。むしろ中小企業は“サプライチェーンの弱い輪”として、取引先の大企業へ侵入する入口に狙われます。被害に遭えば自社の損失に加えて取引先への波及責任が問われ、取引継続の条件としてセキュリティ体制の説明を求められる場面も増えています。
セキュリティ投資はどこまでやれば十分ですか?
「十分」という線引き自体が、防御だけの発想です。レジリエンスの考え方では、「この業務が止まったら1日いくら失うか」から逆算して投資の優先順位を決めます。復旧に1,000万円以上を要した組織が約6割という実績値と、自社の事業停止の損失を並べれば、バックアップ分離や訓練といった備えの投資対効果は具体的に議論できます。
AI活用(AX)を進めると、サイバー攻撃のリスクは増えませんか?
攻撃対象になりうる面は増えますが、立ち止まる方がリスクです。攻撃側はすでにAIで高度化しており、防御側のAI活用も始まっています。重要なのは、AIエージェントの権限管理(人の承認境界)とレジリエンス設計をAXと一体で進めること。基盤が止まっても事業が続く設計があってこそ、AIに業務を任せる判断ができます。
関連記事・内部リンク
サイバーレジリエンスと経営の論点を深めるため、以下の関連記事もご参照ください。
- [AX前提の中期経営計画をどう組むか ― AIが“使う側”に回る時代の3年設計] ― レジリエンスを組み込むべき「統制・基盤」レーンの設計。
- [“PCを操作するAI”とは何か ― GPT-6 Astraと国内実装事例で読む、コンピュータ操作エージェントの経営論点] ― AIの権限管理・人の承認境界(“AIの社員証”)という統制の考え方。
- [金融AIは“生成から自律へ” ― 金融庁のAIエージェント無償提供が金融DXに何をもたらすか] ― 当局も注視する自律AIの統制(3線防衛)の議論。
- [AI時代の人材ポートフォリオとは何か ― 内製化と外部活用のハイブリッドをどう設計するか] ― セキュリティ人材も内製×外部のポートフォリオで確保する考え方。
- [“政策マネー”を経営計画にどう織り込むか ― 概算要求・補助金・GXの3シグナルで読む下期DX投資戦略] ― セキュリティ関連の政策・予算シグナルの読み方。
出典・参考
- 警察庁「令和8年上半期におけるサイバー空間をめぐる脅威の情勢等について」(2026年9月公表) ― ランサムウェア被害123件(半期として過去最多)・35都道府県・不審アクセス平均13,687件/日/IP
- 同資料に関する被害組織への聞き取り(報道) ― 調査・復旧に総額1,000万円以上を要した組織が約6割
- IDCフロンティア公表(2026年10月7日) ― クラウドサービスへのランサムウェア攻撃により495の企業・自治体に影響
- 各社・各機関の公表(2026年9〜10月) ― 委託先経由の不正アクセス(10月20日公表)、最大約2,252万件の顧客情報流出の可能性、大学・鉄道・小売・外食での被害公表
- Google(2026年10月) ― 次世代モデルGemini 4 Argonをサイバー防御パートナー向けに先行提供
著者: Sam(柴山 治)
株式会社YOHACK 代表 | 経営コンサルタント | 著者・監修者
SIer → コンサルティングファーム → 事業会社 → ファーム執行役員 → 創業。
DXの「依頼する側」と「実行する側」の両方を経験した立場から、
経営者に伴走するコンサルティングを行っています。
ファンド投資先企業でCIO/CDOを歴任。
経営者向け月刊誌にてDX連載を監修。
母校の大学院で客員講師。
日米双方でMBA取得。
著書『日本型デジタル戦略』(クロスメディア・パブリッシング)等。
▼ YOHACK公式サイト
https://www.yohack.io
▼DX推進でお悩みの方はお気軽にご相談ください
https://www.yohack.io/contact