AIガバナンスを取締役会のアジェンダにどう上げるか ― “期待から精査へ”の時代、罰則なき日本で経営が負う責任


AIガバナンスを取締役会のアジェンダにどう上げるか。AI事業者ガイドライン第1.2版のエージェント拡張、EU AI法の二段階施行、資本市場の“精査”への転換を踏まえ、罰則なき日本で経営が負う責任を整理。比較表と「3つの問い」で、明日の経営会議から使えるAIガバナンスの運用サイクルを提示します。
【この記事の要点】
- AIガバナンスとは、AIのライフサイクル全体を経営責任のもとで統制する仕組み。AI事業者ガイドライン第1.2版はAIエージェント・フィジカルAIまで対象を広げ、SaaS型生成AIの業務利用だけで“AIを利用する事業者”に該当する
- 日本のAI推進法・ガイドラインに罰則はない。しかし体制整備は会社法の善管注意義務・内部統制の議論と接続するとの専門家の整理があり、「罰則がない=責任がない」ではない
- AIの議論は「期待から精査へ」― Anthropic IPOで開示が始まり、OpenAIは調達目標引き下げと報じられる。AI投資は説明責任の対象になった。一方、調査では取締役会の54%がAIガバナンスを優先5課題に入れていないとされる
- 始め方は「3つの問い」の定点化 ― どこで動いているか(AI台帳)・誰が止められるか(承認境界)・何を説明するか(開示方針)。統制は“任せるための条件”であり、ブレーキではない
「御社の取締役会で、AIは“議題”になっていますか」 ― 投資の承認としてではありません。統制の対象として、です。多くの会社でAIの導入判断は現場と情報システム部門に任され、取締役会に上がるのは投資額の承認と、たまの活用事例報告だけ ― そんな状態ではないでしょうか。
2026年、その分担が通用しなくなる材料が出揃いました。AI事業者ガイドライン第1.2版はAIエージェントまで対象を広げ、EU AI法は二段階施行が進む。Anthropic IPOでAIベンダーの開示が始まり、OpenAIは調達目標の引き下げが報じられるなど、資本市場のAIを見る目は「期待から精査へ」変わりつつあります。一方で調査では、取締役会の54%がAIガバナンスを優先5課題に入れていないとされる。本記事では、罰則のない日本でなぜ経営が責任を負うのかを整理し、AIガバナンスを取締役会のアジェンダに上げる実務 ― 「3つの問い」の定点化 ― を解説します。
AIガバナンスとは何か ― “罰則がないから後回し”が通用しない理由
【AIガバナンスとは、AIの企画・開発・調達・運用・廃止までのライフサイクル全体を、経営責任のもとで統制する仕組みを指す。個別ツールの利用ルール作りにとどまらず、誰がリスクを評価し、誰が許可し、誰が止め、誰が説明するかを、経営の意思決定プロセスに組み込むことまでを含む。】
まず、2026年のルールの現在地を押さえます。
- 国内: AI推進法に罰則はなく、AI事業者ガイドライン(総務省・経産省)も自主的取組を促すソフトロー。ただし第1.2版(2026年3月31日)で対象が「自律的に動き、物理世界にも影響を与えうるAI」へ拡張され、AIエージェント・フィジカルAIの定義とリスクが追加された
- 適用範囲の誤解: SaaS型の生成AIを業務で使うだけで「AIを利用する事業者」に該当する。“AIを作っていないからウチは関係ない”は成り立たない
- 海外: EU AI法は二段階施行が進行中で、API利用企業(デプロイヤー)も開示義務の対象。韓国AI基本法も2026年1月に施行された
- 変化が続く前提: 第2期AI基本計画(2026年7月閣議決定)は、AI関連制度の「能動的かつ不断の見直し」を明記。ルールは固定されず、動き続ける
ここで経営者が押さえるべきは、「罰則がない」と「責任がない」は別物だ、という点です。専門家の間では、AIガバナンス体制の整備は会社法の善管注意義務 ― とりわけ内部統制システム構築義務に関する既存の判例の延長線 ― に接続するという整理が示されています。AIが業務の実行主体になり、その誤作動や暴走が顧客・取引先に実害を及ぼしうる以上、「体制を作っていなかったこと」自体が経営の責任問題になりうる。サイバーセキュリティが「情シスの問題」から「経営責任」へ移った道を、AIガバナンスはいま同じ速度でたどっています。
なぜ“取締役会”なのか ― 期待から精査へ、3つの圧力
AIガバナンスの置き場所が情報システム部門では足りない理由は、取締役会に向かって3つの圧力が同時に集まっているからです。
- 資本市場の精査: Anthropic IPOでAIベンダーの開示が始まり、OpenAIは調達目標の引き下げが報じられた。“AIだから”で通った投資は、“AIでいくら返すのか”を問われる投資に変わった。取締役会のAI議論は「期待から精査へ」移行し、ガバナンスと資本配分の問題になったと分析される
- 規制の多層化: EU・国内・業界規制(金融のAIディスカッションペーパー等)が並走し、しかも毎年更新される。規制対応を案件ごとの個別対応にすると、必ず漏れる
- 現場の実装進展: 政府の「源内」、PCを操作するAI、エージェント同士の連携 ― AIは道具から実行主体に回った。事故の影響は「誤回答」ではなく「業務停止・顧客被害」になり、サイバー攻撃の波及リスクとも重なる
この3つは、どれも現場や情報システム部門だけでは引き受けられません。資本配分は取締役会の専権であり、規制対応の最終責任も、インシデント時の説明責任も経営にあります。それにもかかわらず、調査では取締役会の54%がAIガバナンスを優先5課題に入れていないとされ、同時に「取締役会の関与こそがガバナンス成熟度の最有力指標」とも指摘されています。つまり、取締役会が関与するかどうかが、AIガバナンスの成否をほぼ決めるのです。
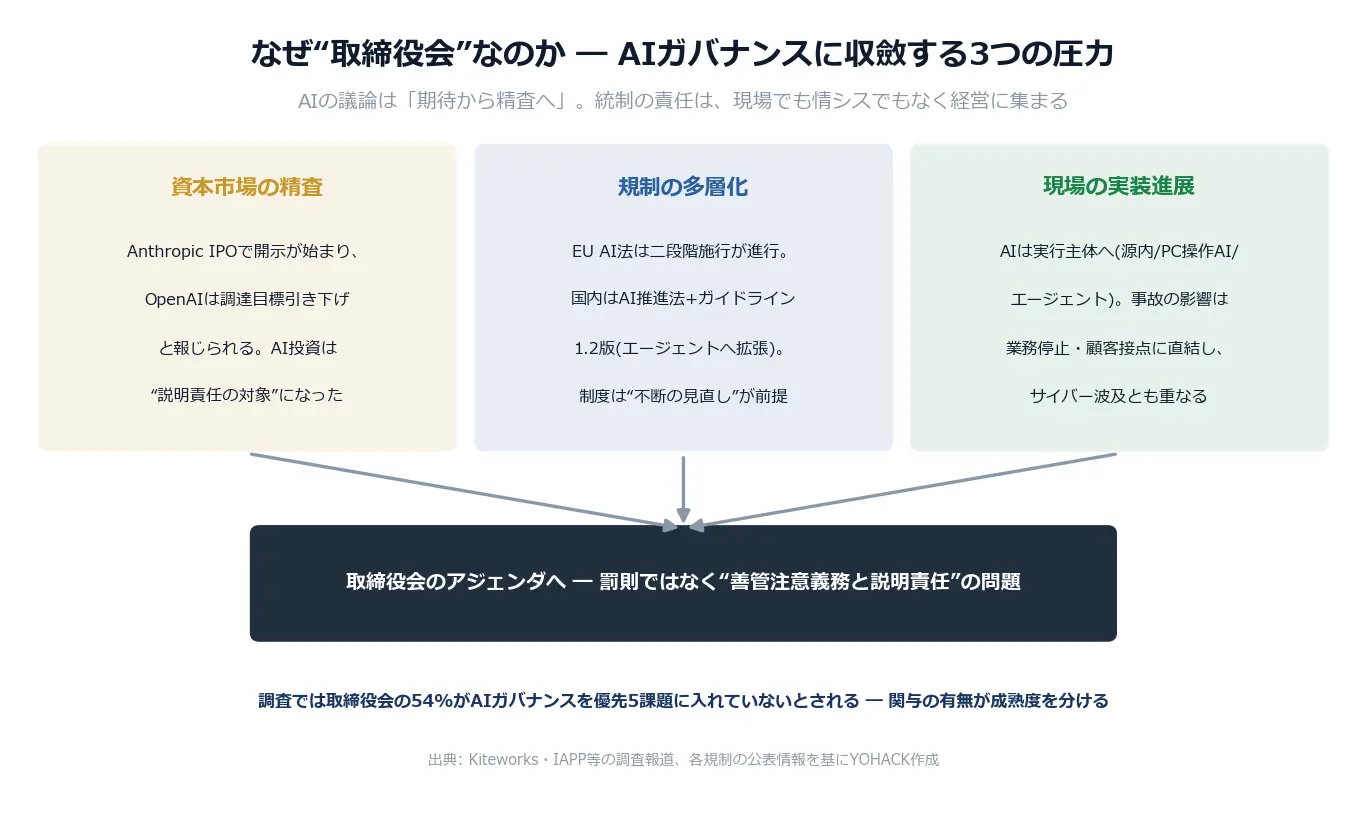 図解1: 取締役会に収斂する3つの圧力 ― “期待から精査へ”の構造(出典: 各調査・公表情報を基にYOHACK作成)
「情報システム部門のAI管理」と「取締役会のAIガバナンス」は、守備範囲がそもそも違います。
観点 | 情報システム部門のAI管理 | 取締役会のAIガバナンス |
目的 | 安全な利用環境の提供 | 責任の所在と資本配分の決定 |
問いの立て方 | 「どう安全に使わせるか」 | 「どこまで任せ、 |
範囲 | 承認済みツールと社内利用 | シャドーAI・委託先・顧客接点まで全社 |
頻度 | 導入時の審査が中心 | 四半期の定点報告+年次の方針見直し |
説明の相手 | 社内(利用部門・監査) | 株主・取引先・規制当局・社会 |
表1: 情報システム部門のAI管理と、取締役会のAIガバナンスの違い
どう始めるか ― 取締役会が定点化すべき「3つの問い」
完璧なAIガバナンス体制を設計してから始める必要はありません。取締役会が3つの問いを“定点アジェンダ”にするだけで、統制は回り始めます。
問い1: 「自社のどこでAIが動いているか」 ― AI台帳
最初の問いは棚卸しです。承認済みツールだけでなく、現場が個別契約したSaaS、委託先が使うAI、顧客接点に組み込まれたAIまで含めて、「どの業務で、どのAIが、何の権限で動いているか」の一覧(AI台帳)を作る。ガイドライン第1.2版の整理に従えば、SaaS利用だけでも“AIを利用する事業者”です。台帳がなければリスク評価も規制対応も始まらず、逆に台帳さえあれば、高リスク用途の識別も、EU対応の範囲確定も、監査対応も、すべてここから導けます。
問い2: 「誰が、どこで止められるか」 ― 承認境界
二つ目の問いは、影響の大きい実行に対する“人の関所”の確認です。支払い・契約・顧客への発信・システム変更 ― 取り返しのつきにくい操作の前に、誰の承認が要るのか。暴走や誤作動のとき、誰がどの手順で止めるのか。本連載で扱ってきた“AIの社員証”(AIに付与する権限の管理)や、金融で先行する3線防衛(現場・リスク管理・内部監査)の考え方が、そのまま使えます。承認境界が明文化されている会社ほど、AIの自律範囲を安心して広げられる ― 統制は任せるための条件です。
問い3: 「何を、どう説明するか」 ― 開示と説明責任
三つ目の問いは、外への説明です。AIが関わるインシデントが起きたとき、何を、いつ、誰の名前で開示するか。規制が変わったとき、対応状況をどう報告するか。そして平時には、AIガバナンスへの取り組みを投資家・取引先との対話にどう載せるか。サイバーレジリエンスで整理した「初動の意思決定は経営にしかできない」という原則は、AIの事故でもまったく同じです。説明責任の分担を事前に合意しておくことが、有事の初動と平時の信用の両方を支えます。
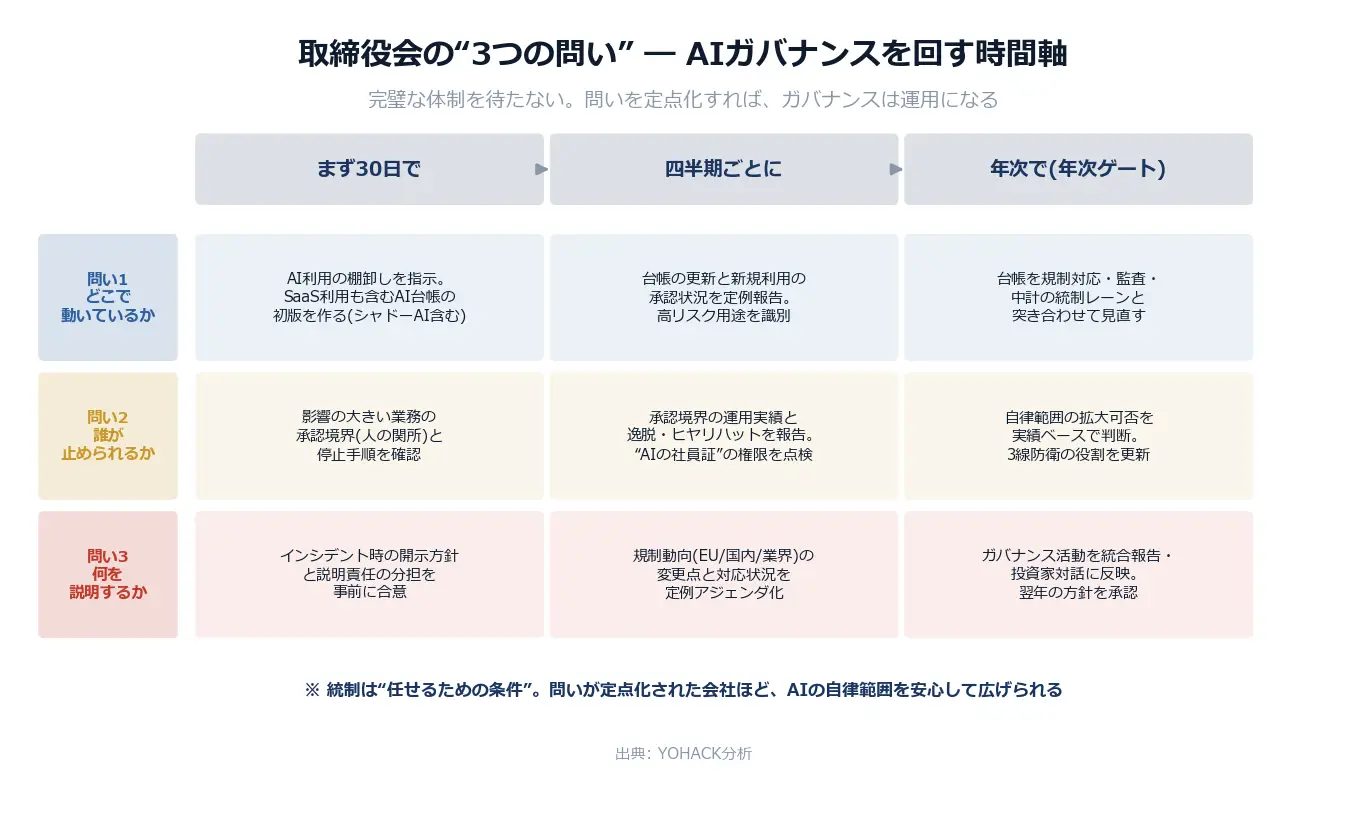 図解2: 取締役会の「3つの問い」×時間軸 ― AIガバナンスの運用サイクル(出典: YOHACK分析)
業界によって“最初の問い”は変わる
どの問いから入るべきかは業界で変わります。例えば金融は、監督当局がAIディスカッションペーパーで設計・検証・説明の枠組みを示しており、3線防衛に載せる問い2から入るのが自然です。製造業は、ガイドライン第1.2版が対象に加えたフィジカルAI ― 物理世界に影響を与えるAI ― が視野に入るため、安全性に直結する問い1(どこで動いているか)の精度が生命線になります。小売・サービス業は、顧客接点のAIが誤った案内や推奨をしたときの対応、つまり問い3(何を説明するか)から考えると、具体的な議論になります。
まとめ ― 統制は、任せるための条件
AIガバナンスは、AI活用のブレーキではありません。金融庁がAIの議論で示した「ガバナンスは安全に挑むための基盤」という構図のとおり、どこで動いているかが見え、止める手順があり、説明の準備がある会社だけが、AIに大きな仕事を任せる判断を下せます。逆に、ガバナンスを欠いたまま導入を広げた組織の多くがエージェント型AIを放棄するだろう ― 2028年までに企業の70%が放棄するというGartnerの予測は、統治なき実装の帰結の警告と読むべきです。「期待から精査へ」の時代、AIガバナンスを取締役会のアジェンダに上げることは、守りの義務であると同時に、攻めの投資判断を続けるための条件なのです。
次の取締役会・経営会議で、議題を一つだけ足すとしたら ― 「自社のどこでAIが動いているか、一覧はあるか」という問いをおすすめします。即答できるかどうかで、自社のAIガバナンスの現在地が正確にわかります。
よくある質問
罰則がないなら、AIガバナンスへの対応は任意ではないのですか?
法律上の罰則と経営上の責任は別物です。体制整備は会社法の善管注意義務・内部統制の議論と接続するという専門家の整理があり、事故が起きたとき「体制がなかったこと」自体が問われえます。加えて、EU域内で事業があれば罰則のあるEU AI法の対象になり、取引先や投資家からの精査は法律より先に始まっています。個別の法的判断は、顧問弁護士等の専門家にご確認ください。
専門部署がない会社では、AIガバナンスは無理ではありませんか?
新しい部署を作る必要はありません。既にある内部統制・リスク管理・内部監査の仕組みに、AIという対象を載せるのが現実的です。本記事の「3つの問い」は、取締役会の定例アジェンダに1項目追加するだけで始められます。専門性が足りない領域は外部の専門家を使えばよく、重要なのは体制の大きさではなく、経営が問いを持ち続けることです。
ガバナンスを強めると、AI活用のスピードが落ちませんか?
逆です。承認境界と説明の準備がない会社は、事故が一度起きると全面停止に追い込まれ、結果的に最も遅くなります。統制が明文化されている会社は、「ここまでは任せてよい」という線が引けるため、自律範囲を段階的に広げられます。エージェント型AIの放棄予測が示すとおり、定着しない最大の理由は技術ではなく統治の欠如です。ガバナンスは、スピードを出すためのブレーキとハンドルだと考えてください。
関連記事・内部リンク
AIガバナンスと経営の論点を深めるため、以下の関連記事もご参照ください。
- [EU AI法の“二段階施行”とは何か ― API利用企業も負う開示義務と、日本の“罰則なし”をどう捌くか] ― 規制の多層化を整理した回。本記事の規制面の土台。
- [“PCを操作するAI”とは何か ― GPT-6 Astraと国内実装事例で読む、コンピュータ操作エージェントの経営論点] ― “AIの社員証”と人の承認境界という問い2の実装論。
- [金融AIは“生成から自律へ” ― 金融庁のAIエージェント無償提供が金融DXに何をもたらすか] ― 3線防衛と「安全に挑むための基盤」という攻めのガバナンスの原型。
- [サイバー攻撃“過去最多”を経営はどう受け止めるか ― 1社の被害が495組織に波及する時代のレジリエンス設計] ― 有事の説明責任と経営の初動という問い3の実務。
- [AX前提の中期経営計画をどう組むか ― AIが“使う側”に回る時代の3年設計] ― AIガバナンスが位置づく「統制・基盤」レーンの設計論。
出典・参考
- 総務省・経済産業省「AI事業者ガイドライン 第1.2版」(2026年3月31日公表) ― AIエージェント・フィジカルAIへの対象拡張、利用事業者の範囲
- AI戦略本部「人工知能関連技術の研究開発及び活用の適正性確保に関する指針」(2025年12月19日決定) / 第2期AI基本計画(2026年7月14日閣議決定) ― 制度の「能動的かつ不断の見直し」
- EU AI法の二段階施行(2026年8月〜) / 韓国AI基本法(2026年1月22日施行)
- Kiteworks・IAPP/CredoAI等の調査報道 ― 取締役会の54%がAIガバナンスを優先5課題に入れていない、77%の企業が取組み中とされる
- Forbes Japan ― 取締役会のAI議論は「期待から精査へ」/ 専門家解説 ― 善管注意義務・内部統制との接続の整理
- 報道(2026年11月) ― OpenAIの調達目標引き下げ / 本連載の事実関係: Anthropic IPO(#74)・ガバメントAI源内・GPT-6 Astra・Gartner予測(2028年までに70%が放棄)
著者: Sam(柴山 治)
株式会社YOHACK 代表 | 経営コンサルタント | 著者・監修者
SIer → コンサルティングファーム → 事業会社 → ファーム執行役員 → 創業。
DXの「依頼する側」と「実行する側」の両方を経験した立場から、
経営者に伴走するコンサルティングを行っています。
ファンド投資先企業でCIO/CDOを歴任。
経営者向け月刊誌にてDX連載を監修。
母校の大学院で客員講師。
日米双方でMBA取得。
著書『日本型デジタル戦略』(クロスメディア・パブリッシング)等。
▼ YOHACK公式サイト
https://www.yohack.io
▼DX推進でお悩みの方はお気軽にご相談ください
https://www.yohack.io/contact